Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Da Costa
Top-Angebote
Produkte zum Begriff Da Costa:
-
da Costa, Mélissa: All das Blaue vom HimmelAll das Blaue vom Himmel , Roman , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20250625, Autoren: da Costa, Mélissa, Übersetzung: Volxem, Susanne Van, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 800, Keyword: benjamin myers; bestseller aus frankreich; bestseller self publishing; bobbi french; buch; bücher; der salzpfad; die guten frauen von pearl harbour; frankreich; healing fiction; nature writing; pyrenäen; resilienz; resilienzliteratur; roman; romane, Fachschema: Frankreich / Roman, Erzählung, Humor, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 46, Gewicht: 797, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Sind Deutschlandfans eigentlich für Costa Rica im Spiel gegen Japan, da Deutschland bessere Chancen hat, wenn Costa Rica gewinnt?
Es ist schwer zu sagen, ob alle Deutschlandfans automatisch für Costa Rica sind, da die Präferenzen und Motivationen der Fans unterschiedlich sein können. Einige könnten für Costa Rica sein, da ein Sieg für Japan die Chancen Deutschlands verringern könnte, während andere möglicherweise neutral bleiben oder sogar für Japan sein könnten, um einen stärkeren Gegner für Deutschland in späteren Runden zu haben. Letztendlich hängt es von den individuellen Vorlieben und Strategien der Fans ab. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Da Costa:
-
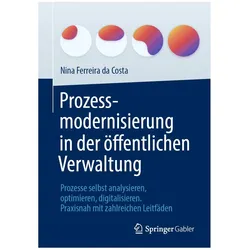
Ferreira da Costa:Prozessmodernisierung, Fachbücher von Nina Ferreira da CostaDas Buch "Prozessmodernisierung in der öffentlichen Verwaltung" von Nina Ferreira da Costa bietet eine umfassende Analyse und praxisnahe Anleitung zur Digitalisierung von Verwaltungsprozessen. In Anbetracht der steigenden Komplexität der Aufgaben und des Drucks zur Digitalisierung ist es für Kommunalverwaltungen unerlässlich, ihre bestehenden Abläufe zu hinterfragen und zu optimieren. Das Werk beleuchtet die Vorteile der Digitalisierung und zeigt auf, welche spezifischen Prozesse für eine Modernisierung geeignet sind. Es wird ein Rahmen für die Bildung eines Prozessmanagement-Teams vorgestellt, das als zentrales Kompetenzzentrum fungiert. Zudem werden Grundlagen zur Prozessdigitalisierung sowie detaillierte Anleitungen zur Prozessanalyse bereitgestellt. Das Buch enthält auch praktische Tipps zur Durchführung von Workshops, um gemeinsam mit den Beteiligten Verbesserungen zu entwickeln und interne Widerstände zu überwinden. Die Autorin betont, dass die aktive Mitgestaltung der Beschäftigten und eine kritische Analyse der Ist-Prozesse entscheidend sind, um die richtigen Softwarelösungen für die Digitalisierung zu finden und erfolgreich umzusetzen.32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
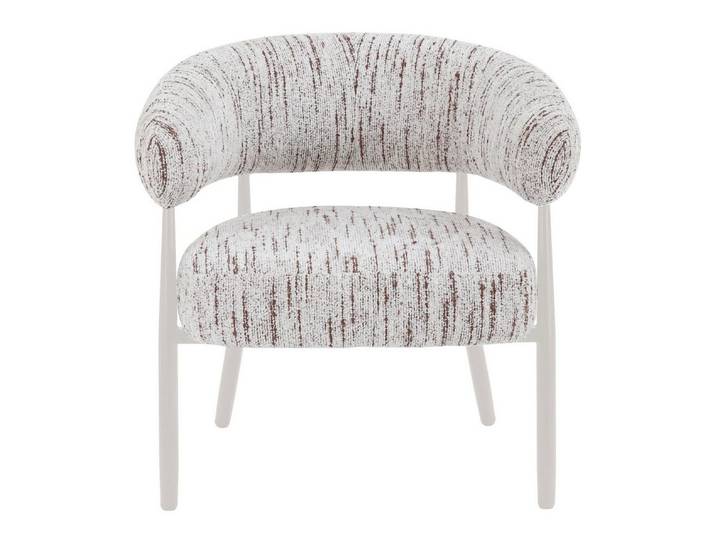
Sitheim® Loungesessel DA COSTA SesselSitheim® Loungesessel DA COSTA Sessel. Ausstattung & Funktionen Anzahl Füße: 4 St., Art Füße: Beine, Art Gestell: Beine, Ausführung Rückenlehne: gepolstert, Ausführung Sitzfläche: gepolstert, Maßangaben Breite: 72 cm, Höhe: 74 cm, Höhe Rückenlehne: 66 cm, Sitzhöhe: 48 cm, Tiefe: 69 cm, Material Bezug Armlehnen: Microfaser, Bezug Rückenfläche: Microfaser, Bezug Sitzfläche: Microfaser, Material Füße: Metall, Information Materialzusammensetzung: Microfaser Metall, Farbe Farbe: Weiß, Farbhinweise: Bitte beachten Sie, dass die Farben auf Ihrem Monitor von den Originalfarbtönen abweichen können., Lieferung & Montage Anzahl Packstücke: 1 St., Aufbauhinweise: Aufbauanleitung, Lieferzustand: Teilmontiert, Farbe:weiß Material:Bezug Armlehnen Microfaser349,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
da Costa, Mélissa: All das Blaue vom HimmelAll das Blaue vom Himmel , Roman , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20250625, Autoren: da Costa, Mélissa, Übersetzung: Volxem, Susanne Van, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 800, Keyword: benjamin myers; bestseller aus frankreich; bestseller self publishing; bobbi french; buch; bücher; der salzpfad; die guten frauen von pearl harbour; frankreich; healing fiction; nature writing; pyrenäen; resilienz; resilienzliteratur; roman; romane, Fachschema: Frankreich / Roman, Erzählung, Humor, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 46, Gewicht: 797, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Da Costa
-
Los grandes mitos y la historia del hombre - Anne da Costa,Fabián da Costa, Audio, 9798894057347Los Grandes Mitos Y La Historia Del Hombre Von Anne Da Costa,fabián Da Costa, De Vecchi Ediciones, Sprecher: Male Synthesized Voice, Sprache: Spanisch5,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Francisco Da Cruz Costa, N: Lautréamonts Grenzwertexperiment, Taschenbuch von Nathanrildo Francisco da Cruz Costa, Verlag Unser Wissen,Francisco Da Cruz Costa, N: Lautréamonts Grenzwertexperiment, Taschenbuch Von Nathanrildo Francisco Da Cruz Costa, Verlag Unser Wissen, 978-620-6-40086-8, Seitenanzahl: 13654,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Sind Deutschlandfans eigentlich für Costa Rica im Spiel gegen Japan, da Deutschland bessere Chancen hat, wenn Costa Rica gewinnt?
Es ist schwer zu sagen, ob alle Deutschlandfans automatisch für Costa Rica sind, da die Präferenzen und Motivationen der Fans unterschiedlich sein können. Einige könnten für Costa Rica sein, da ein Sieg für Japan die Chancen Deutschlands verringern könnte, während andere möglicherweise neutral bleiben oder sogar für Japan sein könnten, um einen stärkeren Gegner für Deutschland in späteren Runden zu haben. Letztendlich hängt es von den individuellen Vorlieben und Strategien der Fans ab. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.